Phishing, valse sms’jes, telefoontjes en QR-codes: fraudeurs veranderen van methode, niet van doel
24/09/2026 - Publié par : FiduPress < Retour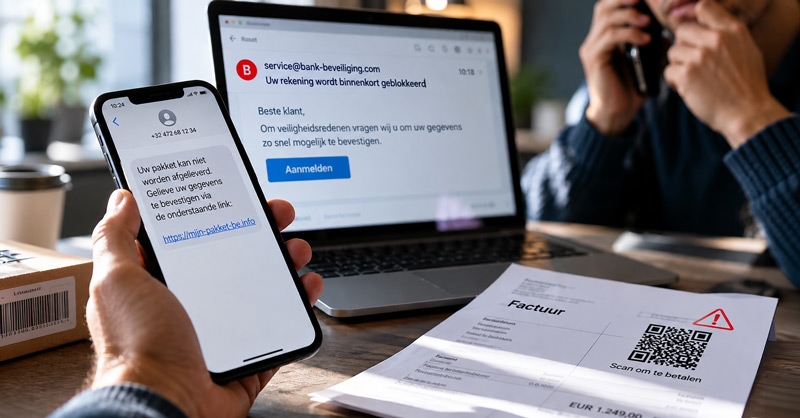
Een e-mail van uw bank, een sms over een pakje, een telefoontje van de “fraudedienst” of een QR-code om een factuur te betalen.
Alles lijkt normaal. En net dat is het probleem.
Fraudepogingen worden steeds geloofwaardiger. Grove taalfouten en slecht opgestelde berichten waaraan u phishing vroeger gemakkelijk kon herkennen, verdwijnen steeds meer. Fraudeurs bootsen banken, overheidsdiensten, leveranciers, koerierdiensten en ondernemingen steeds professioneler na.
103 miljoen frauduleuze oproepen onderschept
De omvang van het fenomeen is indrukwekkend.
Volgens cijfers die het BIPT in september 2026 publiceerde, hebben Belgische telecomoperatoren alleen al in de eerste helft van 2026 103 miljoen frauduleuze oproepen onderschept, nog vóór ze de gebruikers bereikten.
En fraudeurs beperken zich uiteraard niet tot de telefoon.
Phishing, smishing, vishing, quishing…
Achter al deze termen schuilt uiteindelijk hetzelfde doel: zich voordoen als een betrouwbare partij om u ertoe aan te zetten actie te ondernemen.
Phishing gebeurt via e-mail: een valse factuur, een bericht dat zogezegd van de FOD Financiën komt, een valse leverancier of een frauduleus verzoek om in te loggen.
Smishing gebruikt sms of berichtenapps: een pakje dat op u wacht, een boete, een terugbetaling, een rekening die u moet deblokkeren…
Vishing gebeurt via de telefoon: een valse bankmedewerker, een zogenaamde IT-helpdesk of iemand die beweert voor een overheidsdienst te werken.
Quishing maakt gebruik van een QR-code die u naar een valse website of betaalpagina leidt.
Opgelet met QR-codes
Een QR-code heeft een bijzondere eigenschap: hij verbergt de link waarnaar hij u doorstuurt.
Een frauduleuze QR-code kan in een e-mail, sms, brief of valse factuur staan. Fraudeurs kunnen zelfs een sticker met hun eigen QR-code over een perfect legitieme QR-code kleven.
Bij een recente campagne werd bijvoorbeeld de identiteit van de FOD Financiën misbruikt. Slachtoffers kregen een zogenaamde terugbetaling aangeboden en werden gevraagd een QR-code te scannen om hun bankgegevens door te geven.
De juiste reflex is eenvoudig: behandel een QR-code met dezelfde voorzichtigheid als een link die u via e-mail of sms ontvangt.
Zelfs het weergegeven telefoonnummer kan vals zijn
Met spoofing kunnen fraudeurs ook de identificatie van een oproeper vervalsen. Op uw scherm kan dus een Belgisch of vertrouwd telefoonnummer verschijnen, terwijl de oproep in werkelijkheid van ergens anders komt.
Hetzelfde geldt voor websites: een hangslotje en “https” zijn op zich geen garantie meer dat een website betrouwbaar is.
AI maakt het fraudeurs nog gemakkelijker
Artificiële intelligentie maakt deze aanvallen nog geloofwaardiger.
Met AI kunnen fraudeurs in enkele seconden perfect geschreven berichten opstellen, in verschillende talen en zonder de taalfouten waaraan phishing vroeger vaak te herkennen was.
AI maakt het ook eenvoudiger om berichten te personaliseren met informatie die op het internet of sociale media te vinden is. De huidige technologie maakt het zelfs mogelijk om stemmen na te bootsen of bijzonder realistische beelden en video’s te genereren.
Een goed geschreven, gepersonaliseerd en professioneel ogend bericht is dus niet noodzakelijk authentiek.
Neem 30 seconden voordat u klikt of betaalt
Drie eenvoudige vragen kunnen al heel wat fraude voorkomen:
Verwachtte ik dit bericht?
Een onbekende factuur, een onverwacht pakje of een verrassende terugbetaling moet uw aandacht trekken.
Probeert men mij onder druk te zetten?
“Betaal onmiddellijk”, “uw rekening wordt geblokkeerd”, “laatste kans”… Een gevoel van hoogdringendheid creëren is een van de favoriete technieken van fraudeurs.
Kan ik de informatie op een andere manier controleren?
Neem bij twijfel rechtstreeks contact op met uw bank, leverancier, overheidsdienst of accountant via de contactgegevens die u al kent, nooit via de gegevens in het verdachte bericht.
Een wijziging van het bankrekeningnummer op een factuur moet bijvoorbeeld altijd onafhankelijk worden gecontroleerd vóór de eerste betaling.
Een verdacht bericht ontvangen?
In België kunt u verdachte berichten doorsturen naar verdacht@safeonweb.be en ze daarna verwijderen.
Hebt u bankgegevens of beveiligingscodes doorgegeven? Neem dan onmiddellijk contact op met uw bank en, indien nodig, met Card Stop op 078 170 170. Bij financieel verlies wordt ook aangeraden aangifte te doen bij de politie.
De technologie evolueert en de methodes van fraudeurs evolueren mee. De beste reflex blijft echter bijzonder eenvoudig:
Krijgt u een ongewoon verzoek om te betalen, u te identificeren of gegevens door te geven? Handel dan niet overhaast en controleer de vraag via een ander kanaal.
Enkele seconden controleren kan een fraude van duizenden euro’s voorkomen.
Retour